
Rea逆向工具是一款专为Android用户设计的轻量级逆向工程辅助软件,旨在帮助开发者、安全研究人员及技术爱好者深入理解应用程序内部结构。通过提供静态分析、资源提取及逻辑追踪等功能,该工具简化了复杂的代码逆向流程,让非专业用户也能轻松探索应用背后的运行机制。它不仅具备直观的操作界面,还集成了多种实用插件,适用于快速排查Bug、学习编程原理或进行安全审计。对于初学者而言,它是入门逆向工程的最佳起点;对于资深用户,则可作为日常开发调试的高效补充工具。
核心特色
静态资源提取:
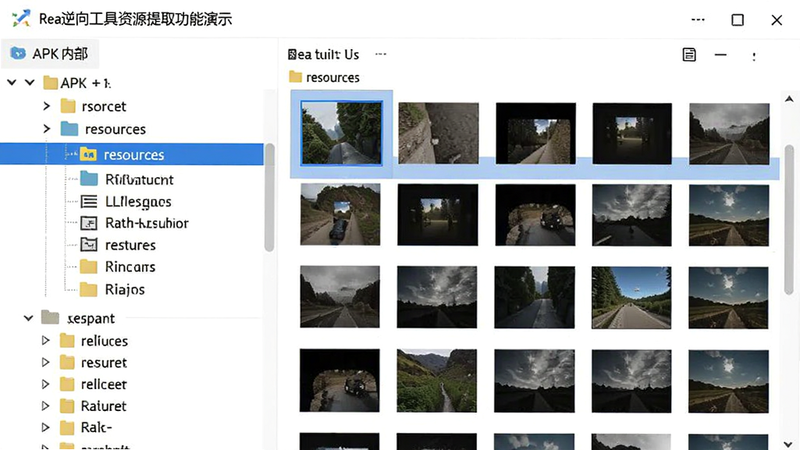
无需运行应用即可直接解析APK文件结构。用户可一键提取图片、音频、配置文件及数据库内容,快速识别应用内嵌资源,便于二次开发或资源复用。
智能代码反编译:
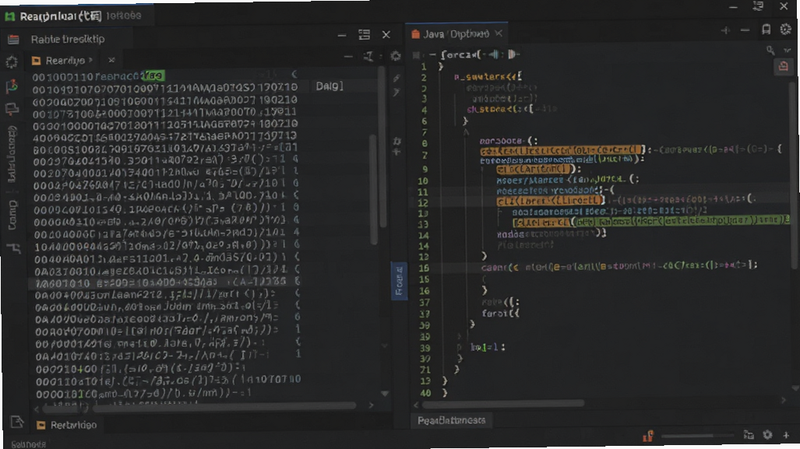
内置高效的Java字节码解码引擎,将混淆后的二进制代码还原为可读的伪代码或源文件片段。支持语法高亮与关键词搜索,帮助用户快速定位核心逻辑函数。
动态行为监控:
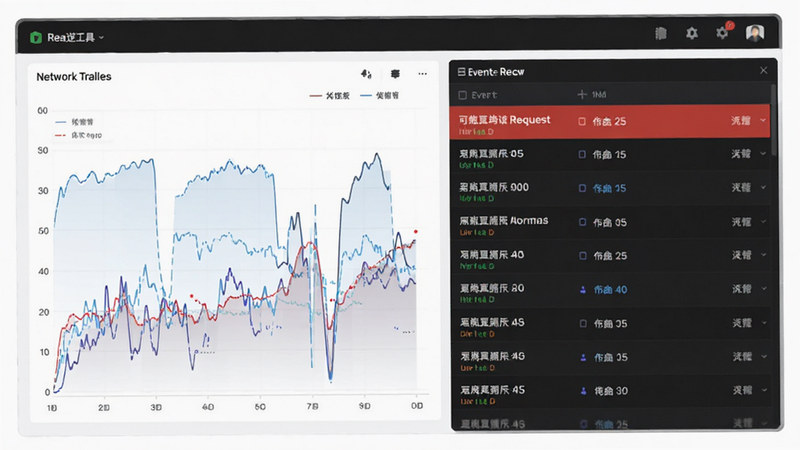
结合轻量级日志捕获模块,实时记录应用运行时的网络请求、文件读写及系统调用事件。通过可视化时间轴展示关键操作节点,辅助调试异常行为。
系统说明与操作指南
| 功能模块 | 适用场景 | 操作难度 | 关键依赖 |
|---|---|---|---|
| APK结构解析 | 资源提取、签名检查 | 低 | 无特殊依赖,需存储权限 |
| 字节码反汇编 | 逻辑分析、Bug排查 | 中 | 需安装JDK环境或内置引擎 |
| 日志过滤分析 | 安全审计、性能优化 | 高 | 需开启开发者模式或Root权限(可选) |
| 插件扩展管理 | 自定义脚本、自动化任务 | 中 | 需联网下载插件包 |
新手避坑指南
高危提示:逆向工程涉及软件版权与安全风险,请仅在合法授权范围内使用本工具。未经授权的修改可能违反《著作权法》或应用服务条款。
优化技巧:首次使用时建议关闭后台其他高内存占用应用,确保Rea逆向工具独占RAM资源,避免解析大型APK时出现卡顿。
基础提示:若遇到"解析失败"报错,检查文件后缀是否为.apk,部分压缩后的备份文件需先解压才能识别。
移动端与PC端差异:手机端受限于系统沙箱隔离,无法直接访问其他应用内部进程;PC端可通过命令行工具配合使用,权限更灵活。建议初学者先从静态分析入手,逐步学习动态调试。
强制操作:务必在设置中开启"自动清理缓存"选项,防止残留数据影响后续分析精度。
常见闪退解决:若安装后立即退出,尝试清除应用数据或重新下载完整安装包。部分机型需手动授予"存储访问"权限才能读取目标文件。
关于python依赖:虽然核心功能无需外部环境,但高级插件可能调用Python脚本。若提示缺少解释器,请在系统工具中搜索Python for Android相关组件进行补充安装。
后台管控建议:长期运行时,建议在系统设置中限制该应用的后台刷新频率,以延长电池寿命并减少数据流量消耗。
用户问答专区
Rea逆向工具怎么使用?
对于初次接触逆向工程的用户,使用流程并不复杂。首先打开软件首页,点击“导入APK”按钮,选择本地已下载的应用安装包。软件会自动扫描文件结构,生成目录树。随后,用户可在左侧导航栏选择“资源”或“代码”标签,查看对应的文件内容。若需深入分析,点击具体文件,右侧面板将展示详细属性。整个过程无需编写代码,全程图形化操作,适合零基础用户。
Rea逆向工具靠谱吗?
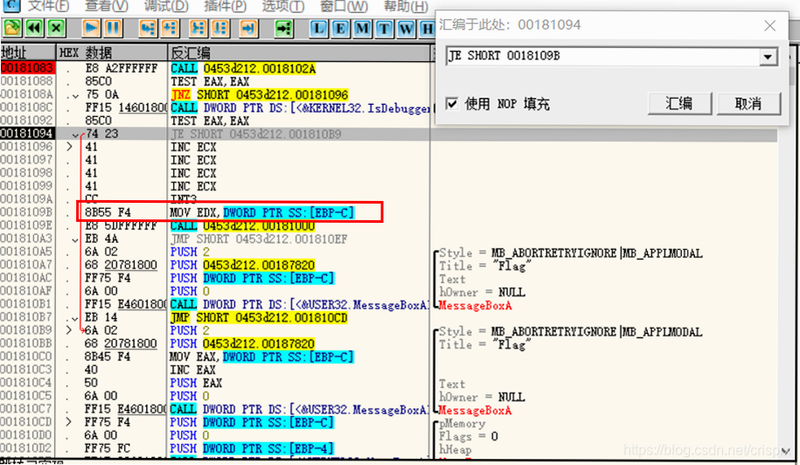
从安全性角度看,Rea逆向工具本身是一个合法的开发辅助工具,其核心功能在于分析而非破坏。然而,工具的可靠性取决于用户的使用方式。只要遵循“只分析自有应用或开源项目”的原则,该工具是安全可靠的。建议定期更新版本以获取最新的安全补丁和解析算法优化。
Rea逆向能推理后端代码吗?
严格来说,静态逆向工具主要作用于客户端代码(如Android的Java/Kotlin部分)。它无法直接“推理”服务器端的后端逻辑(如PHP、Node.js等),因为后端代码不在APK文件中。但通过分析网络请求的API接口格式、参数加密方式,用户可以推测后端接口的行为模式,从而间接理解后端逻辑。因此,它更适合作为前端逆向的辅助,而非后端分析的主力。