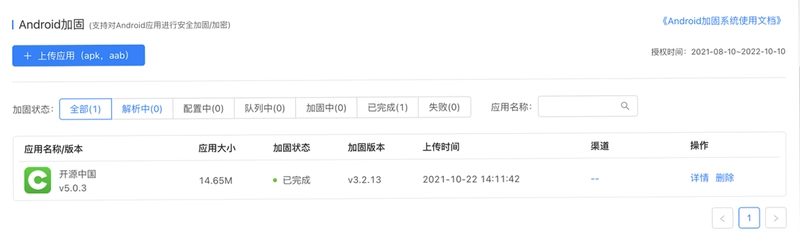
墨枢加固是一款专为Android应用开发者及高级用户设计的安全防护工具。在当前的移动端生态中,应用程序面临逆向工程、代码篡改及恶意注入的风险日益增加。墨枢加固通过先进的混淆、加密与反调试技术,为APK文件提供全方位的安全屏障。它不仅能保护核心业务逻辑不被轻易破解,还能有效防止二次打包与木马植入,确保应用运行环境的纯净与稳定。无论是个人开发者还是企业团队,使用墨枢加固都能显著提升软件的安全性,降低因源码泄露带来的潜在损失,是安卓应用发布前不可或缺的安全环节。
核心特色
代码混淆与加密:
墨枢加固采用多层代码混淆策略,将原始Java/Kotlin代码转换为难以阅读的二进制形式。同时,对关键字符串、常量及资源文件进行AES加密,确保静态分析工具无法直接提取明文数据,极大提高了逆向难度。
反调试与反篡改机制:
内置强大的反调试模块,检测并阻止常见调试工具如Frida、XDebug的介入。通过完整性校验机制,一旦检测到APK文件被修改或注入恶意代码,应用将自动拒绝运行或报错退出,保障运行环境可信。
资源隔离与隐藏:
支持将敏感资源文件(如配置文件、数据库、图片)隔离至独立分区或加密存储,防止通过解包工具直接访问。同时隐藏关键类名与方法名,避免通过反射调用绕过保护逻辑。
系统说明与操作指南
| 功能模块 | 适用场景 | 操作要点 | 注意事项 |
|---|---|---|---|
| 基础加固 | 个人开发者/小应用 | 上传APK,选择默认策略,一键生成 | 确保APK未包含未签名的第三方库 |
| 高级混淆 | 商业应用/核心逻辑 | 自定义混淆规则,设置关键类保护 | 需测试运行兼容性,避免误报 |
| 反调试配置 | 金融/游戏类应用 | 启用Frida检测,设置异常处理策略 | 部分低版本Android可能影响性能 |
| 资源加密 | 含敏感数据应用 | 指定加密路径,配置密钥管理 | 密钥需妥善保管,丢失无法解密 |
新手避坑指南
高危避坑: 在加固前,务必确保原始APK已正确签名且无崩溃日志。若原始APK存在逻辑错误,加固后可能掩盖错误导致难以排查。
优化技巧: 使用墨枢加固时,建议先进行“轻量级”测试,确认关键功能正常后再启用“深度混淆”,以平衡安全性与性能。
基础提示: 加固后的APK体积通常会有轻微增加,这是正常现象,无需担心。
强制操作: 必须保留原始APK备份,一旦加固失败或出现兼容性问题,需回退至原始版本重新配置。
运行优化: 若应用启动缓慢,尝试关闭不必要的反调试检测,仅保留核心保护逻辑。
常见报错: 若出现“Signature verification failed”,请检查加固过程是否损坏了签名文件,需重新签名后再次加固。
墨枢加固靠谱吗?安全吗?
许多用户询问墨枢加固是否安全。从技术角度看,墨枢加固采用成熟的混淆算法,符合安卓安全规范。只要来源正规,它不会植入恶意代码。但需注意,任何加固工具都不能保证绝对不可破解,只是增加攻击成本。
墨枢加固怎么安装?
墨枢加固主要面向开发者,普通用户通常无需安装客户端,而是通过Web端或PC端工具进行APK处理。若需本地运行,请确保Android版本不低于5.0,并授予必要的文件读写权限。
墨枢加固支持哪些平台?
目前墨枢加固主要支持Android平台。对于iOS应用,由于系统封闭性,加固策略不同,墨枢加固暂无直接支持。用户需根据目标平台选择对应的加固方案。