在网络安全日益复杂的今天,微步情报(ThreatBook)作为行业领先的威胁情报平台,其移动端应用成为了安全从业者、企业运维人员乃至关注网络安全的普通用户的得力助手。这款应用将海量的IP、域名、URL、哈希值等安全数据浓缩于指尖,提供实时、精准的威胁情报查询服务。无论是面对突发安全事件的溯源分析,还是日常网络环境的合规性检查,微步情报都能通过其强大的数据引擎,帮助用户快速识别风险源头,评估威胁等级,从而做出更高效的防御决策。它不仅仅是一个查询工具,更是连接用户与全球安全情报网络的桥梁,让安全防护变得简单、直观且高效。
核心特色
全维度威胁情报查询:
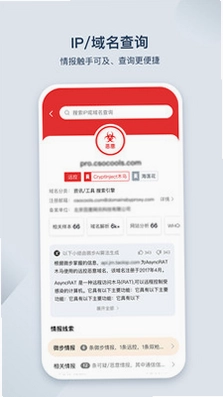
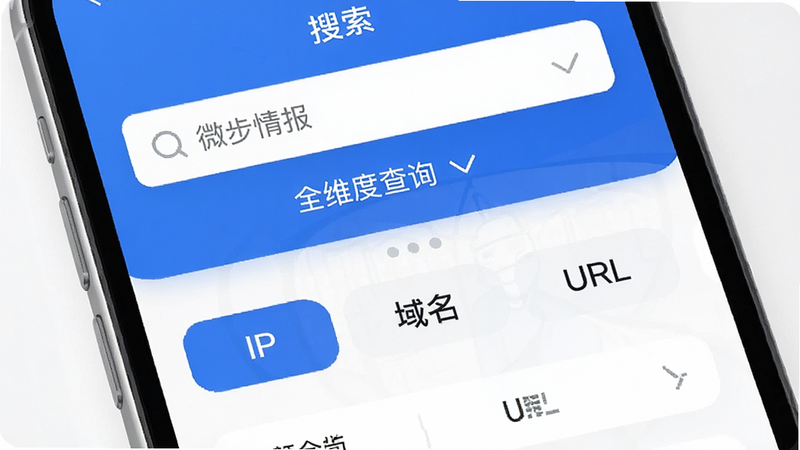
微步情报支持对IP地址、域名、URL、文件哈希、邮箱等多种对象进行深度查询。无论是单个对象的属性分析,还是批量数据的关联挖掘,都能迅速返回详尽的情报结果,帮助用户全方位掌握目标对象的背景信息,包括地理位置、ASN信息、历史恶意行为记录等,实现从单点到全域的威胁透视。
实时动态监控与预警:
依托微步在线庞大的威胁情报库,应用能够实时同步最新的安全事件数据。用户可设置关注目标,一旦相关情报发生变更或新增恶意标记,系统可推送实时通知。这种动态更新机制确保了用户获取的情报始终处于最新状态,对于应对APT攻击、僵尸网络等快速演变的威胁场景尤为关键,让安全防御不再滞后于攻击者。
智能关联分析图谱:
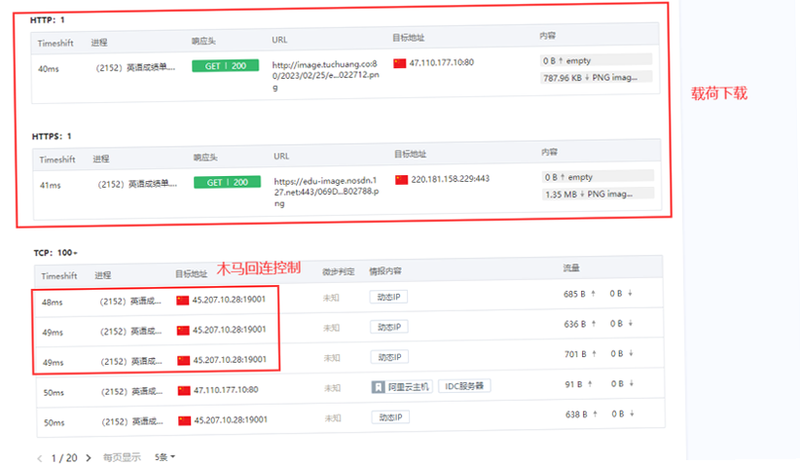
通过可视化图谱技术,微步情报将分散的安全数据点连接成网。用户输入一个IP或域名,应用能自动挖掘其关联的其他恶意资产,形成清晰的攻击路径图。这种智能化的关联分析能力,极大地降低了人工溯源的难度,帮助安全分析师快速理清攻击者基础设施的拓扑结构,发现隐藏的僵尸网络集群或C2服务器集群。

情报查询维度详解
| 查询对象 | 核心情报字段 | 威胁等级标识 | 数据更新频率 |
|---|---|---|---|
| IP地址 | 地理位置、ASN、端口开放情况、历史恶意行为 | 高危/中危/低危/未知 | 实时动态同步 |
| 域名 | 注册时间、解析历史、关联IP、证书信息 | 恶意/可疑/正常 | 每日全量更新 |
| URL | 截图预览、恶意类型、跳转链接、所属域名 | 钓鱼/木马/诈骗 | 实时扫描检测 |
| 文件哈希 | 文件类型、首次出现时间、传播范围、家族归属 | 木马/勒索/后门 | 实时样本比对 |
移动端使用攻略
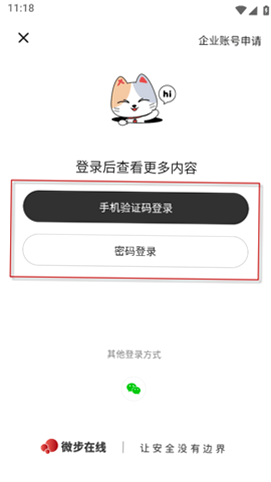
在使用微步情报Android版时,首要任务是确保网络连接的稳定性与安全性。请切勿在公共Wi-Fi环境下直接输入敏感的内部IP或核心资产信息,以防数据泄露。安装完成后,首次启动建议授予存储权限以便缓存查询结果,但建议定期清理缓存以释放手机空间。若遇到查询响应缓慢的情况,通常是因为当前网络波动或服务器负载较高,可尝试切换至4G/5G数据网络重试。对于后台管控,微步情报支持多任务后台运行,但需注意部分手机厂商的省电策略可能会强制关闭后台服务,导致实时预警功能失效,建议在电池设置中将微步情报设为“无限制”或“允许后台高耗电”。此外,若应用出现闪退或黑屏,多为系统兼容性问题,请立即检查手机Android版本是否低于6.0,或尝试清除应用数据后重新登录。在输入URL查询时,务必注意输入完整性,遗漏协议头(如http://)可能导致解析错误,系统通常会自动补全,但手动确认更为稳妥。定期更新应用至最新版本,不仅能获得新的功能特性,更能享受底层数据库的优化,提升查询速度与准确率。
用户问答专区
微步情报在线查询靠谱吗?
微步情报依托于微步在线庞大的全球威胁情报网络,其数据源广泛且经过多维度验证,因此在线查询的结果具有较高的权威性和参考价值。对于判断IP是否为恶意、域名是否涉及钓鱼等基础安全问题,其准确率处于行业领先地位。不过,情报数据具有时效性,建议在关键决策时结合本地防火墙日志进行综合研判。微步情报旨在提供辅助决策支持,而非绝对的安全裁决,用户应将其作为安全运营链条中的重要一环。
如何查看微步情报中的威胁等级?
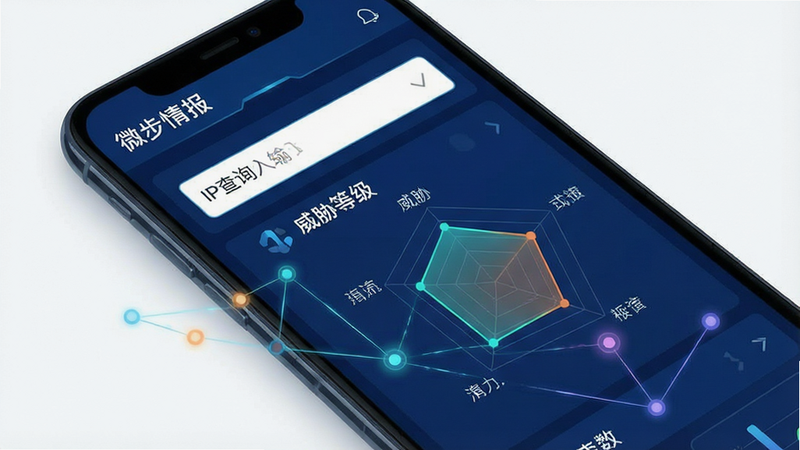
在微步情报应用中,查询结果页面通常会以醒目的颜色标识威胁等级。红色代表高危,意味着该对象已被多个情报源标记为恶意,具有明确的攻击行为记录;橙色代表中危,可能存在可疑行为或历史恶意记录;灰色或白色则通常代表低风险或未知状态。用户可以通过点击具体的威胁标签,查看详细的恶意行为描述、首次发现时间以及关联的僵尸网络家族信息,从而深入理解威胁的具体性质。